防止域名被冒用发送假邮件指南:SPF、DKIM和DMARC
防止域名被冒用发送欺骗邮件。SPF、DKIM和DMARC的作用、配置、测试和常见错误。

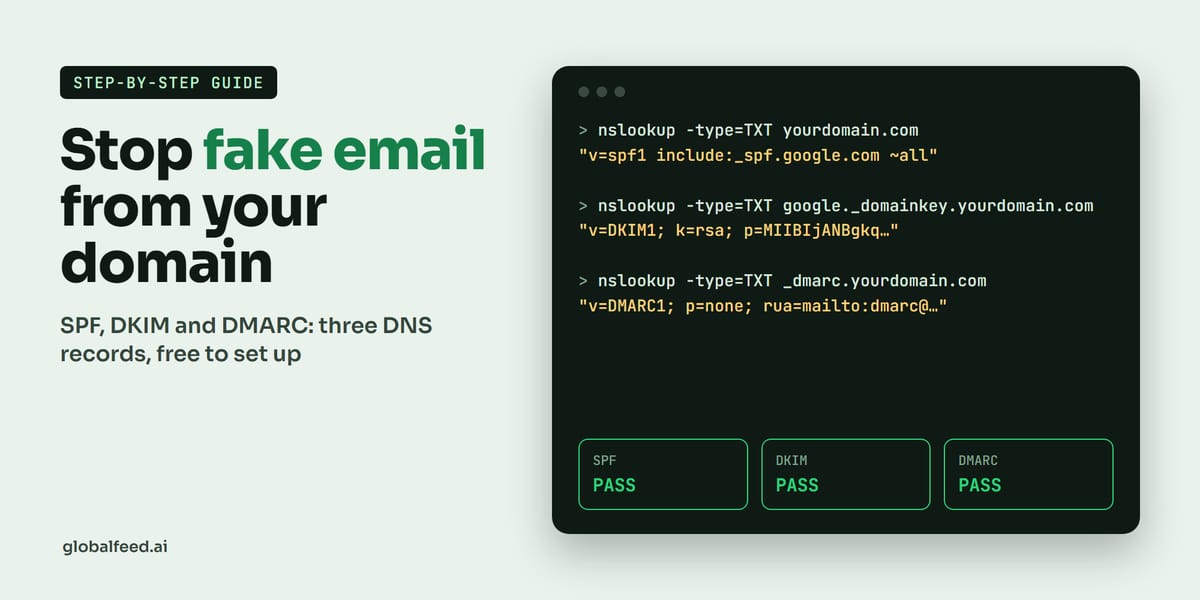
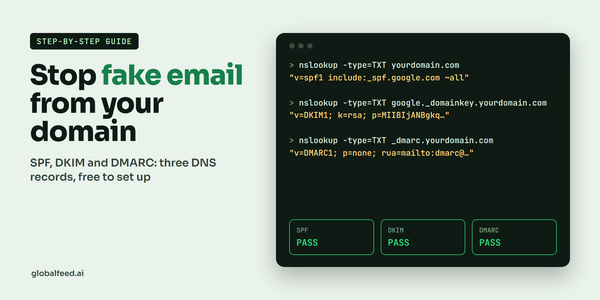
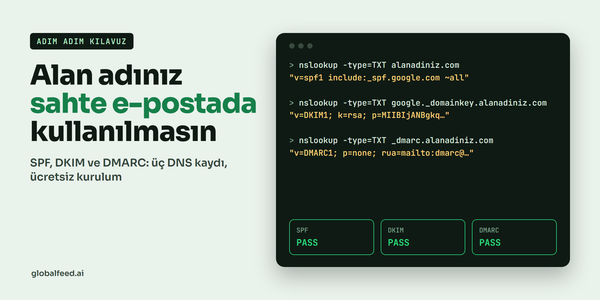
如果有人冒用你的域名发送假发票或“我们的银行账户已变更”之类的邮件,客户能识别吗?只要正确配置域名DNS中的三条小记录:SPF、DKIM和DMARC,Gmail、Outlook和Yahoo就能核实邮件是否真的来自你,冒用域名的欺骗邮件会被拦下,你的真实邮件也能更顺利地进入收件箱。按照Google发件人指南,自2024年2月起,所有向Gmail发信的发件人至少需要SPF或DKIM;每天约5000封以上的大批量发件人需要同时配置SPF、DKIM和DMARC。微软自2025年5月5日起对向Outlook.com每天发送超过5000封邮件的域名提出相同要求,DMARC也已于2026年5月成为RFC 9989。配置步骤:用nslookup检查现有记录;添加唯一的SPF记录(例如v=spf1 include:_spf.google.com ~all);在邮件服务商处开启DKIM并发布公钥;先以v=DMARC1; p=none开始收集报告,再逐步提升到quarantine和reject;最后在Gmail“显示原始邮件”中确认三项均为PASS。