
网络安全
欧洲超市冷柜怎么了?CERT-FR给出答案
11月2日六国115家以上超市冷藏设置被远程更改。攻击原理与CERT-FR建议。

网络安全
11月2日六国115家以上超市冷藏设置被远程更改。攻击原理与CERT-FR建议。
制造商Videostrong预装的XCPE后门把130多万台机顶盒变成僵尸网络。谷歌的行动与用户建议。
邮件安全
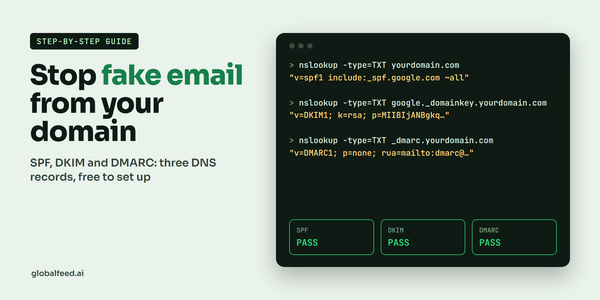
防止域名被冒用发送欺骗邮件。SPF、DKIM和DMARC的作用、配置、测试和常见错误。
Hugging Face
Hugging Face上numbat仓库的数字由张量名生成。我们复现了测试:18个张量的369408个数值逐位吻合。
Proton
404 Media调查披露Proton内部的AI压力和员工的安全担忧。Andy Yen取消了AI面试,但表示推进不会停止。
OpenAI
打开一条ChatGPT对话链接,就可能把账户交给别人。利用Parameter发现的漏洞,私密对话可被读取并外传。OpenAI已于10月26日修复,用户无需采取任何操作。
GLM
Firefox的安全修复在更新到达用户之前就已出现在公开代码中。在Epoch AI的实验中,开放模型GLM 5.3读取这些修复,针对六个版本做出了访问即窃取本地文件的网页。Firefox 159.0已修复关键漏洞。
Cisco Talos
Cisco Talos分析了窃密软件VOLTA。它用窃取的密码和会话生成受害者档案,通过OpenRouter发给语言模型,获取一份"值多少钱"的报告;模型拒绝时就换下一个模型。
Anthropic
CVE-2026-98432已在稳定内核分支修复,但Ubuntu和Red Hat的更新尚未完成。Anthropic称利用代码由未发布模型编写,Red Hat也将其列为严重级别。
Cursor
经过篡改的Claude Code扩展2.1.313版本于10月29日在Cursor扩展市场上架约11小时。恶意代码写入攻击者的SSH密钥并回传主机信息。Cursor称最多5000名用户受影响。
OpenAI
Forever Security在Cursor、GitHub Copilot、Codex、VS Code和Claude Desktop的内置浏览器中发现漏洞,可导致代码执行、文件读取和地址栏伪造。该公司称,发布时Codex和VS Code的问题仍未修复。
Binance
币安称10月29日的安全事件影响金额约63亿美元,并表示将承担全部损失。链上分析公司认为,攻击者似乎让交易所自身系统为交易签名。